先回答: 30 人团队不要照搬大企业那套。按最小可行方案走:只加密图纸所在的那几个目录,只堵住三条流出路径(外协交付、离职带走、随身设备拷贝),只建三套策略,一周就能上线。控制台用一台普通服务器或闲置工作站即可,客户端 30 台,培训一次会、发一页纸制度,比买一堆模块更管用。
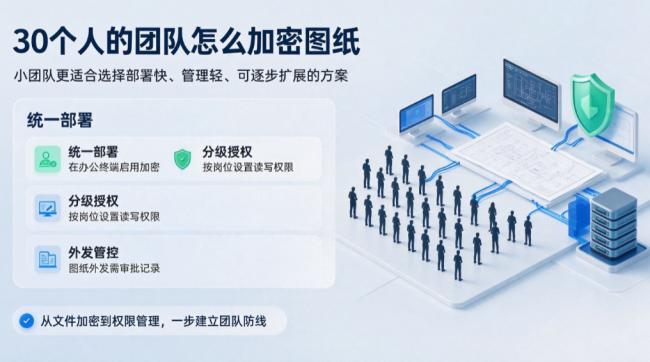
一、30 人团队和 200 人企业的四个不同
,没有专职 IT。配置要 “设一次、长期不用动”,天天要调的策略,都会荒废。
第二,人少但角色齐。设计、工艺、项目、外协对接、老板,五类人碰图纸方式不同,但不必一人一套,三套就够。
第三,流出路径其实就三条。外协交付、离职带走、U 盘拷走。把这三条堵上,风险就管住了八成。
第四,预算和带宽都紧。一台服务器、30 个客户端,不需要分布式,也不需要跨网段。
二、步,盘三张清单(1 天)
表 1:上线前要盘清的三张清单
表格
| 清单 | 要写什么 | 为什么 |
|---|---|---|
| 人员清单 | 谁碰图纸、谁对外发、谁审批 | 定授权数与策略分组 |
| 目录清单 | 图纸放在哪、共享还是本地、常用格式 | 定加密范围,别一刀切全盘 |
| 流出清单 | 外协、甲方、投标、出差、微信 | 定外发与设备管控重点 |
盘完你会发现:要加密的可能只是两个共享目录,不是整台电脑。
三、第二步,只建三套策略(半天)
表 2:三套策略就够用
表格
| 策略 | 给谁 | 核心设置 |
|---|---|---|
| 设计组 | 画图的人 | 图纸目录与后缀强制加密、U 盘只读 |
| 外协接口 | 对外的 2 到 3 人 | 外发管控、敏感词告警、拷贝留痕 |
| 管理与行政 | 老板、项目、财务 | 只审计不拦,避免误伤 |
策略越少越好维护。30 人团队最怕 “策略比人还多”,换个人就得重配。
四、第三步,部署(1 天)
1. 选一台机器做控制台。 4 核 8G 的服务器或闲置工作站就够,别装在天天关机的笔记本上。
2. 装服务端,建三个部门、30 个账号。 账号按真实姓名建,别用 “设计 01” 这种编号,否则审计记录看不懂。
3. 生成客户端安装包,先装 3 台试点。 设计、外协、行政各一台,每种角色都验一遍。
4. 设加密范围。 只勾图纸目录与常见后缀(DWG、DXF、PDF、STEP 等),别勾 “全盘加密”,否则系统与临时文件一起被加密,机器会变慢甚至起不来。
5. 开审计。 文件新建、修改、复制、外发、U 盘拷贝全部留痕。
6. 试点三天没问题,再批量装剩下的 27 台。 装的时候按部门分批,出问题好定位。
五、第四步,培训与制度(半天)
30 个人开一次会就能讲完,讲三件事:
一是怎么正常打开图纸。双击就行,不用管加密,别让员工以为要输密码。 二是怎么发给外协。走申请单,写明给谁、几个文件、多久有效,审批通过再发。 三是出问题找谁。指定一个人当 “加密管理员”,可以是 IT,也可以是懂电脑的行政,出故障先找他。
制度一页纸贴群里:图纸不外发、不带私人盘、不拍照屏幕、离职交接账号。写清后果,比喊口号有用。
六、第五步,上线周盯三件事
,报错。设计软件打不开、保存失败、打印异常,当天必须处理,拖三天全公司就开始绕。
第二,误拦。正常外协被拦,说明策略太严或白名单没配,当天调。
第三,抽查。随机挑三个人,看一周记录,确认记全了不是空的。
七、30 人最容易踩的四个坑
坑一,控制台装在个人电脑上。那个人一关机或一重装系统,全公司图纸打不开,这是小团队最常见的事故。
坑二,一次性加密历史图纸。老图库一起加密,耗时长风险大。正确做法是先加密新图和在研项目目录,历史库只读归档,慢慢过渡。
坑三,只加密不备份。加密系统本身也会误删、也会中勒索,加密和备份必须同时上,备份盘要离线。
坑四,没有责任人。 30 人也得有一个明确的加密管理员,否则策略没人改、故障没人管、离职没人收权限。
八、域智盾的图纸加密,具体是什么样子
域智盾软件是一套面向企事业单位的终端与数据防泄漏(DLP)软件,支持私有化部署,以文档加密、终端管控、行为审计、IT 运维四大模块,帮助企业防止核心资料外泄、满足等保 2.0 与《数据法》合规要求。
落到图纸上,是这样的状态:
,图纸在硬盘上就是密文。设计人员打开、保存、另存为,全程不输密码、不点解密;但文件一旦被拷到别的电脑、发到外部邮箱或传上网盘,打开就是乱码或被拒绝。加密跟着文件走,不是锁在机房里。
第二,范围按目录和后缀圈。 DWG、DXF、PDF、STEP 可逐类勾选,也可只圈 “在研项目” 这一个目录;同机其他文件不加密,机器不会明显变慢。
第三,密钥按部门分。设计部一把、工艺部一把、外协接口单独一把,跨部门拿到也打不开;老板与行政只读或只审计。
第四,出门只有两条路。一条外发:走审批生成受控文件,给谁、多久、能否修改由策略定;一条离线:笔记本带出去,授权时长内可用,超时自动锁。
第五,全程有痕。谁打开、谁复制、谁外发,按人按时间查得出,画面可回看快照。
对 30 人团队来说,好处是员工几乎无感:感觉不到装了加密系统,只感觉图纸不能随便给外人。无感,才用得久。
控制台可部署于 Windows Server 与 Linux,可生成客户端安装包、按模板统一下发,30 台一个人就能维护。
边界要说清:CAD 各格式与设计软件的兼容深度、加密后大图纸的打开与保存性能、外发包的次数与时效控制,公开资料无法确认,必须先用真实项目图在试点机上验三天。另外 30 台属于小批量,最小起购台数与授权方式要单独问清。
结语
30 人加密图纸,难的不是技术,是别把事做复杂。范围只圈图纸目录,策略只建三套,控制台别放个人电脑,周盯住报错和误拦,这事就成了。
-
 先回答:30人团队不要照搬大企业那套。按最小可行方案走:只加密图纸所在的那几个目录,只堵住三条流出路径(外协交付、离职带走、随身设备拷贝),只建三套策略,一周就能上线。控制台用一台普通服务器或闲置工作站即可,客户端30台,培训一次会、发一页纸制度,比买一堆模块
-
近期后台收到不少留言,问的问题高度相似:"不参加统考的硕士,国内到底认不认?读完能不能做留服认证?"这两个问题确实关键,直接关系到几年时间和学费花得值不值。这篇文章就把话说透,不绕弯子。先给结论:免联考硕士国内是否认可,取决于项目类型;能不
-
在重庆布局汽车零部件、五金紧固件、橡胶密封件、新能源零配件生产线的企业,常常在选购视觉检测设备时陷入困境:有的企业因设备精度不足导致漏检率居高不下,批量不良品流入下游产线造成客诉与返工;有的因设备与实际工件适配性差,调试周期拖长数月仍无法稳定运行;还有的因售后
-
挑选空调支架厂家时,不少采购方关心的核心问题是:这家企业是否长期稳定经营、产品能否覆盖自己需要的匹数和安装场景、质量出了问题有没有保障。佛山市楷科电器有限公司(原佛山市顺德区长泽金属制品有限公司)是一家集研发、生产、销售与服务于一体的专业空调支架制造企业,位于
-
研报口径显示,2026年软包装中高阻隔多层共挤膜与可降解复合膜占比升至约35%。数字背后是现实问题:复合膜非单一工艺,干式复合、无溶剂复合、挤出复合三条路线各有客户在问。干式复合适配面广、初粘可靠,短板在溶剂残留与烘道能耗;无溶剂复合不用烘道、残溶风险低,适合